
(이미지 출처 | 카스퍼스키)
업무 조직의 e메일, 일정 관리 등 협업에 이용되는 마이크로소프트 익스체인지 서버에 백도어를 심은 새 멀웨어를 보안연구원들이 보고했습니다.
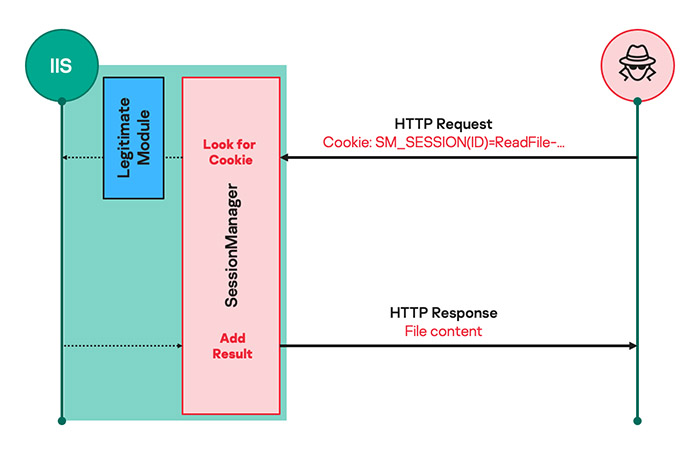
카스퍼스키 보안 연구원들은 세션매니저(SessionManager)라는 악성 코드가 지속적으로 업데이트되며 표적된 IT 인프라에 은밀하게 접근할 수 있다고 밝혔습니다.
세션매니저는 마이크로소프트의 인터넷 정보 서비스(IIS) 웹 서버 소프트웨어용 악성 네이티브 코드 모듈입니다.
이 멀웨어가 설치되면 공격자는 회사 e메일 접근 및 다른 유형의 멀웨어를 설치하고 멀웨어에 손상된 서버를 은밀하게 관리할 수 있습니다.
특히 손상된 서버에서 임의로 파일 삭제 및 관리, 백도어 장치에서 원격 명령 실행, 피해자 로컬 네트워크 내 엔드포인트에 연결 후 트래픽을 조작합니다.
카스퍼스키 연구원은 지난 4월 조사에서 24개 조직의 34개 서버에 배포된 것을 확인했고 지금도 20개 조직이 감염 상태로 남아 있다고 설명했습니다.