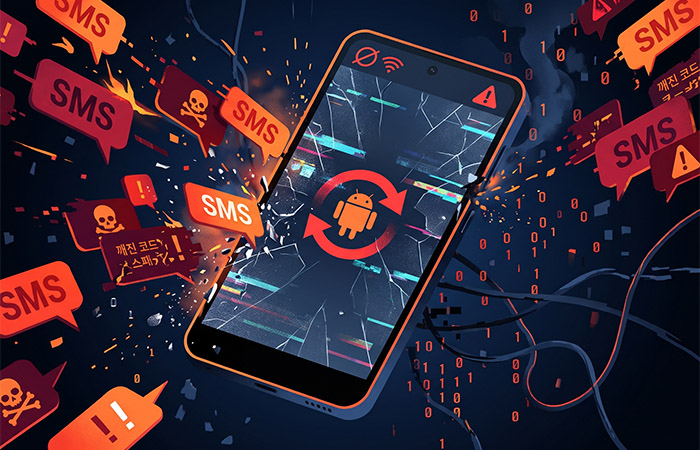
보안 연구원 마크 블라슈치크가 악성 문자 메시지로 스마트폰 통화 서비스를 몰래 멈추는 안드로이드 치명적 취약점 ‘죽음의 SMS'(CVE-2026-58882)을 10월 29일 공개했습니다.
구글 픽셀과 삼성 갤럭시에서 재현된 이 결함은 안드로이드 12부터 들어 있던 것으로 잘못된 형식으로 특수 제작한 WAP 푸시 문자만으로 수신함이나 알림에 뜨지 않은 채 통화 시스템을 멈춰 911 응급 통화까지 차단합니다.
운영체제가 같은 악성 SMS를 거듭 처리하려 들면서 약 20통만 받아도 무한 재부팅에 빠지며, 통신사에서 SMS를 다시 보내면 공장 초기화도 소용없어 PC에 연결해 수동으로 지워야 합니다.
지난 5월 5일, 이 취약점을 처음 제보했을 구글에서 보안 문제로 받아들이지 않자 연구원이 직접 취약점을 공개했는데, 정작 안드로이드 코드 기록상 구글은 6월 15일에 이미 해결책을 만들어 뒀습니다.
새 소프트웨어는 오류를 처리하고 문제의 문자를 지워 반복 충돌을 막는데, 그래핀OS와 연구원에 따르면 7월 보안 프리뷰와 10월 안드로이드 14~17 패치에 이어 11월 보안 공지에 정식 게재될 예정이었습니다.
다만 내부 소통 혼선 속에 개별 기기 패치 시점은 여전히 불투명하며, 이용자는 최신 보안 업데이트를 깔아야 하지만 더는 업데이트를 받지 못하는 안드로이드 13 이전 구형 버전은 위험에 그대로 노출됩니다.