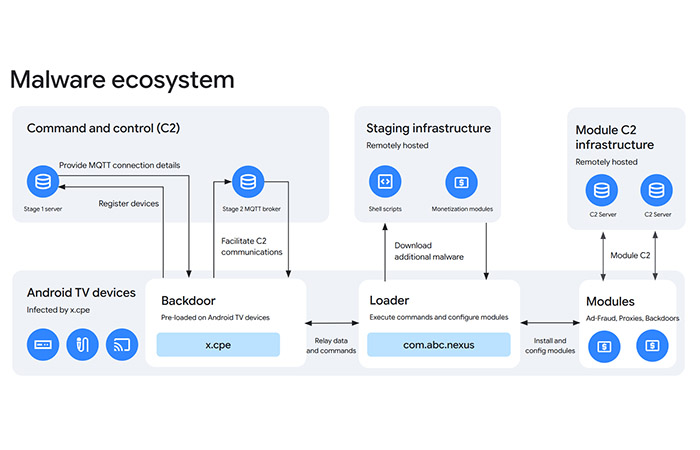
 구글이 정식 인증을 받은 안드로이드 TV 박스에 악성코드 백도어를 심어 접근권을 판 제조사 ‘비디오스트롱’과 관계를 끊고, X.CPE 봇넷 제어 도메인과 서버를 막는 법적 조치에 나섰습니다.
이 업체는 수 년 동안 여러 기종과 브랜드에 전용 인프라 기반 악성 소프트웨어를 직접 심었고 난독화 기법을 써 처음 부팅한 뒤에 악성 코드를 불러오도록 구글 시험의 빈틈을 노렸습니다.
구글은 탐지를 피하려 구성을 계속 바꾼 점에 비춰 개발 실수가 아닌 고의적인 신뢰 위반으로 보고, 해당 업체·자회사의 인증 기기와 소프트웨어 판매를 막고 검토 절차를 개선하기로 했습니다.
구글이 일본 경찰청, 루멘, 휴먼 시큐리티, 플룸, 신디언트, 트렌드AI와 협력해 명령 제어(C2) 도메인과 악성코드 유포 서버를 내리면서 130만 대 이상의 봇넷을 차단했습니다.
특히 신디언트는 이번 사태의 주된 장치로 활용된 비디오스트롱의 자회사인 미쿨 안드로이드TV 외에도 추가 감염된 182개 장치 모델 목록을 공개했는데, 최소 1천만 대로 추산되는 이들 장치의 피해도 끊어냈습니다.
다만 문제의 제품들이 안전을 뜻하는 구글 공식 인증 기기로 팔렸던 만큼 구글도 자체 검증의 실패를 일부 시인한 셈이지만, 영향을 받은 장치를 구체적으로 밝히지 않아 혼란은 이어질 것으로 보입니다.