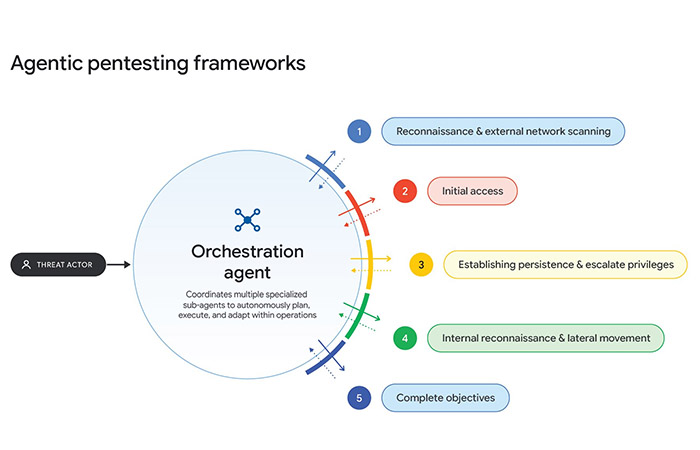
구글 위협 인텔리전스 그룹(GTIG)은 지난 분기에 해커들이 수동 프롬프트에서 벗어나 사람 개입 없이 취약점 탐색·악용을 완전 자동화한 거대언어모델(LLM)을 처음 썼다고 밝혔습니다.
공격자들은 지난주 연방수사국(FBI)에서 경고한 ‘아텍스'(ARTEX)와 ‘사이버스트라이크AI’·’펜트AGI’·’케언’ 등 오픈소스 침투 시험 도구와 자율 다중 에이전트를 악용한 것으로 나타났습니다.
실제로 해커들은 인기 웹 앱 업데이트를 분석해 보안 결함을 자동 공략하는 다중 AI 시스템 ‘익스플로잇 에이전트’로 프랑스 언론·연예·교육 사이트를 노렸습니다.
가끔 잘못된 단서를 내놓더라도 유출 계정과 미패치 시스템을 노리는 복잡한 공격 경로를 기계 속도로 연결해 규모를 키우고 3개월 안에 AI 주도 공격을 준비해 방어 시간을 줄입니다.
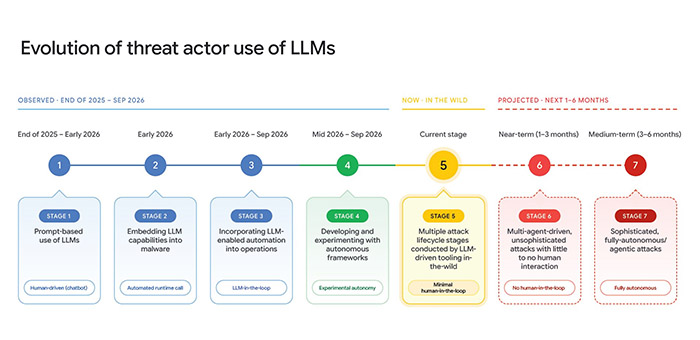
구글은 공격자 측에서 새 결함 발굴 대신 이미 알려진 취약점을 무기화하는 데 집중하는 만큼, 기업이 인터넷 연결 시스템의 패치를 내놓고 이를 빨리 적용할수록 보안을 크게 강화한다고 밝혔습니다.
아울러 알려진 소프트웨어 취약점을 능동 탐색하는 AI 에이전트 ‘빅 슬립’과 AI 모델·위험 우선순위 지정·자동 복구를 결합한 ‘구글 AI 위협 방어’ 구조로 대응 속도를 한층 더 높일 수 있다고 설명했습니다.